Un faux mail PayPal doit être traité comme suspect dès sa réception : ne cliquez sur rien, ne répondez pas et n’ouvrez pas de pièce jointe. La vérification la plus prudente se fait hors de l’email, en utilisant un accès habituel ou une adresse saisie directement. Voici comment croiser les signaux d’alerte, signaler le message et réagir si la situation a déjà eu des conséquences. [1]
Les réflexes essentiels
- Ne cliquez jamais sur le lien, le fichier joint ou le numéro contenus dans un email PayPal suspect. [2]
- Utilisez votre accès habituel ou saisissez vous-même l’adresse du site pour vérifier une demande. [1]
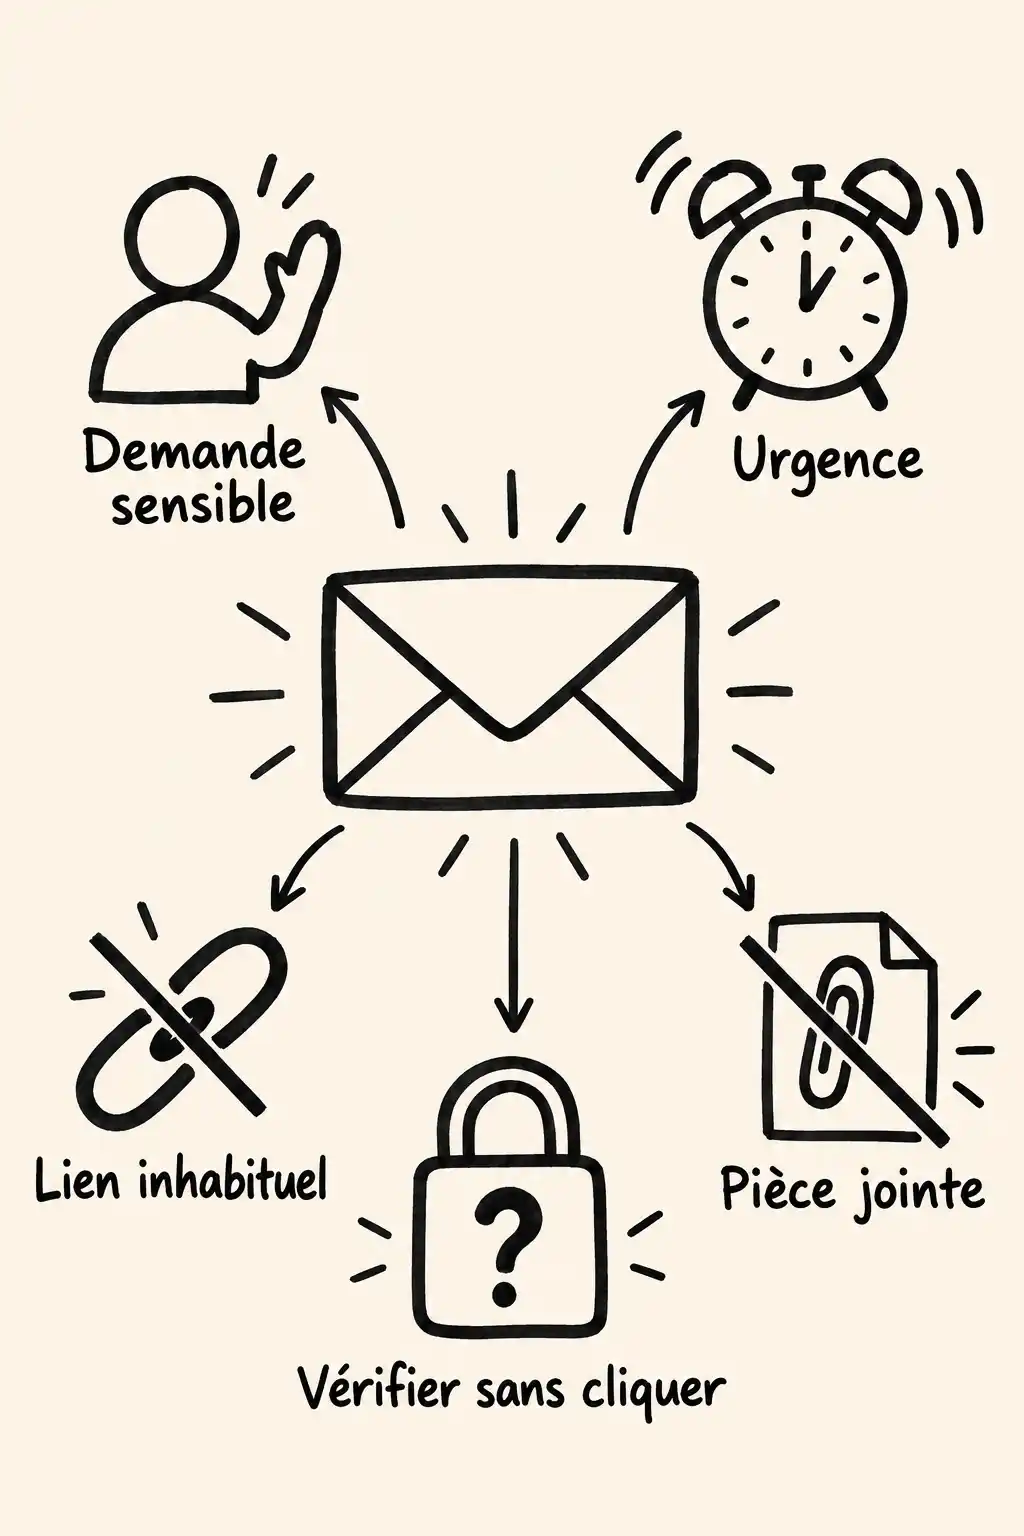
- Croisez les indices : urgence, formule générique, fautes, demande sensible, lien inhabituel ou pièce jointe. [1]
- Transférez l’email complet à [email protected] avant de le supprimer. [2]
- En cas de données communiquées ou de débits constatés, conservez les preuves avant toute suppression. [3]
Faux mail PayPal : le réflexe sûr avant toute action
Face à un faux mail PayPal possible, le bon réflexe est de ne rien faire depuis le message : ni clic, ni réponse, ni téléchargement, ni appel du numéro indiqué. Même lorsqu’il semble crédible, utilisez plutôt votre accès habituel ou saisissez vous-même l’adresse du site dans votre navigateur. Cette distance évite que le message choisisse à votre place la page, le fichier ou le contact vers lequel vous diriger. Ensuite, examinez plusieurs indices et adaptez votre réaction à ce qui s’est déjà produit. [2]
Le but n’est pas de devenir expert en analyse technique d’emails, mais d’éviter une décision précipitée. Un message isolé peut contenir un élément rassurant et rester douteux dans son ensemble. À l’inverse, un détail inhabituel mérite de vous faire sortir du message pour vérifier par un accès indépendant, plutôt que de chercher à y trouver une preuve définitive. [1]
Pourquoi le cadenas et l’adresse affichée ne suffisent pas
Le cadenas et la mention HTTPS indiquent une connexion chiffrée avec le site ouvert, mais ils ne prouvent pas que ce site est celui que vous pensiez visiter. De même, une adresse affichée dans un email reste seulement un indice. Regardez-la avec le contexte du message, la nature de la demande et la destination annoncée du lien. Si l’ensemble vous paraît inhabituel, ne tentez pas de le valider en cliquant : passez directement par l’adresse que vous saisissez vous-même. [1]
Les indices à croiser pour repérer un message frauduleux
Les tentatives d’hameçonnage cherchent souvent à provoquer un geste rapide : confirmer un paiement, éviter une suspension ou récupérer une somme. Une lecture méthodique permet de ralentir ce mécanisme. Aucun signe ne tranche seul ; c’est l’accumulation de formulations, de demandes et d’éléments techniques inhabituels qui doit alerter. [1]
- Personnalisation : une formule vague comme « Cher client » ou « Bonjour utilisateur » est à regarder avec prudence. PayPal indique utiliser le nom complet renseigné sur le compte dans ses messages ; son absence est donc un indice parmi d’autres, pas une certitude.
- Pression temporelle : « action immédiate », « dernier avertissement » ou menace de blocage cherchent à empêcher la réflexion. Une demande urgente ne justifie pas de suivre le lien reçu.
- Demande sensible : un email qui réclame des informations confidentielles, un code ou des données bancaires doit vous faire interrompre l’échange.
- Qualité du texte : fautes, tournures maladroites, ponctuation étrange ou présentation incohérente renforcent le doute, sans constituer à eux seuls une preuve.
- Lien ou pièce jointe : une URL inhabituelle et un document inattendu sont des signaux majeurs. Ne les ouvrez pas pour vérifier leur contenu.
Quels éléments du contenu doivent immédiatement alerter ?
Le contenu doit alerter dès qu’il combine anonymat, urgence et demande à risque. Une formule générique suivie d’un ordre du type « validez maintenant » ou « évitez la suspension » vise à vous faire agir avant de vérifier. Les fautes de langue, une pièce jointe non attendue ou une demande d’informations confidentielles complètent souvent ce scénario. Ne cherchez pas à répondre pour demander des explications : l’absence d’interaction est la réponse la plus sûre. [1]
- Prenez au sérieux toute demande de communiquer des informations confidentielles.
- Traitez une pièce jointe inattendue comme un motif de non-ouverture.
- Méfiez-vous d’un message qui transforme une simple vérification en urgence immédiate.
- Ne laissez pas une présentation soignée neutraliser les autres signaux d’alerte.
Comment examiner un lien sans l’ouvrir ?
Un lien dont l’URL paraît inhabituelle mérite de la prudence, mais il n’est pas nécessaire de l’ouvrir pour poursuivre l’examen. Ne cliquez pas afin de « voir où cela mène ». Si le message évoque une alerte, une transaction ou une action à effectuer, quittez-le et saisissez directement l’adresse du site dans votre navigateur, ou utilisez votre accès habituel. Cette méthode vous évite de dépendre du lien choisi par l’expéditeur. [1]
Que faire selon votre situation ?
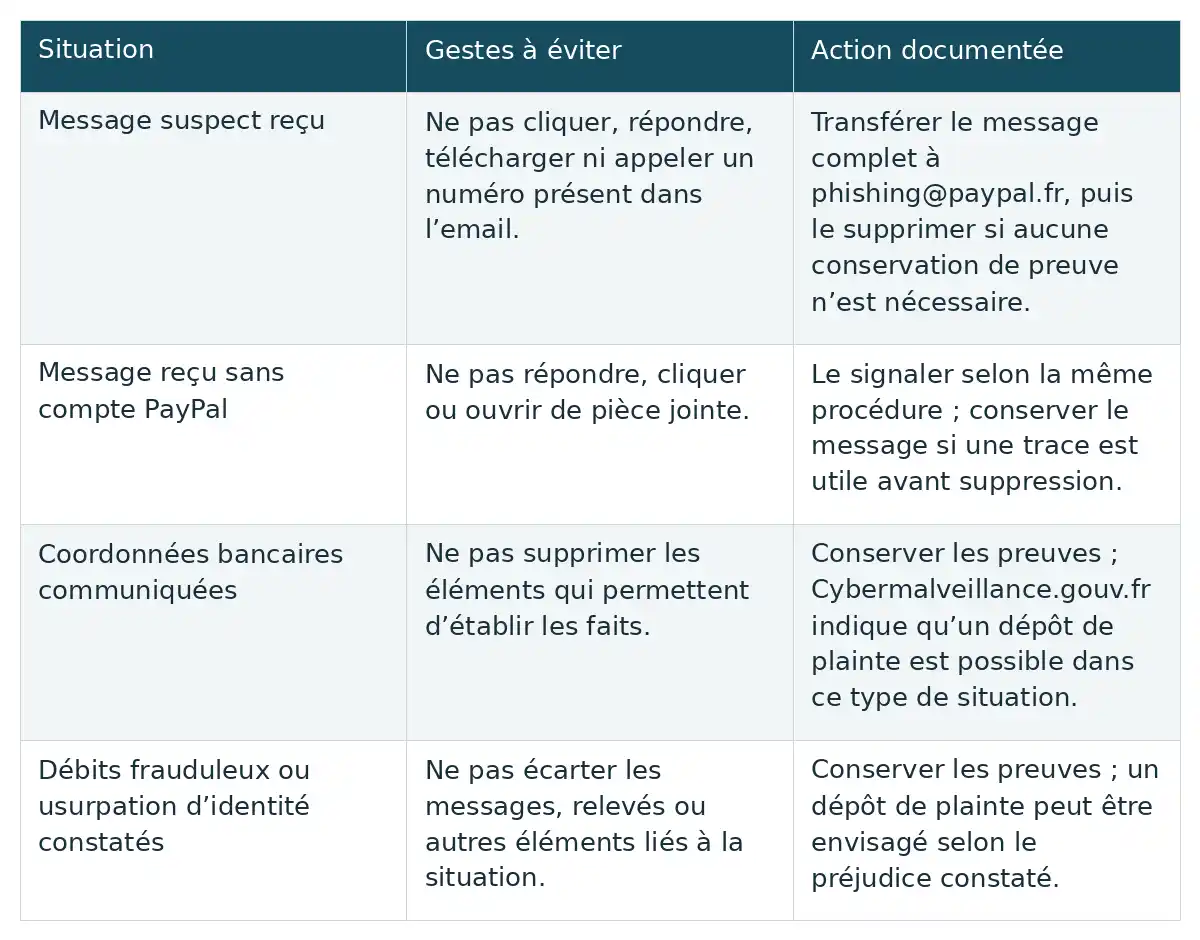
La réponse dépend surtout de votre niveau d’interaction avec le message. Un email seulement reçu appelle des gestes de prévention et de signalement ; la communication de données ou l’apparition de débits exige aussi de préserver les éléments permettant de décrire les faits. Le tableau distingue ces situations sans supposer qu’un même protocole convient à toutes. [3]
| Situation | Gestes à éviter | Action documentée |
|---|---|---|
| Message suspect reçu | Ne pas cliquer, répondre, télécharger ni appeler un numéro présent dans l’email. | Transférer le message complet à [email protected], puis le supprimer si aucune conservation de preuve n’est nécessaire. |
| Message reçu sans compte PayPal | Ne pas répondre, cliquer ou ouvrir de pièce jointe. | Le signaler selon la même procédure ; conserver le message si une trace est utile avant suppression. |
| Coordonnées bancaires communiquées | Ne pas supprimer les éléments qui permettent d’établir les faits. | Conserver les preuves ; Cybermalveillance.gouv.fr indique qu’un dépôt de plainte est possible dans ce type de situation. |
| Débits frauduleux ou usurpation d’identité constatés | Ne pas écarter les messages, relevés ou autres éléments liés à la situation. | Conserver les preuves ; un dépôt de plainte peut être envisagé selon le préjudice constaté. |
Afficher le tableau en image
Comment signaler et supprimer un email suspect ?
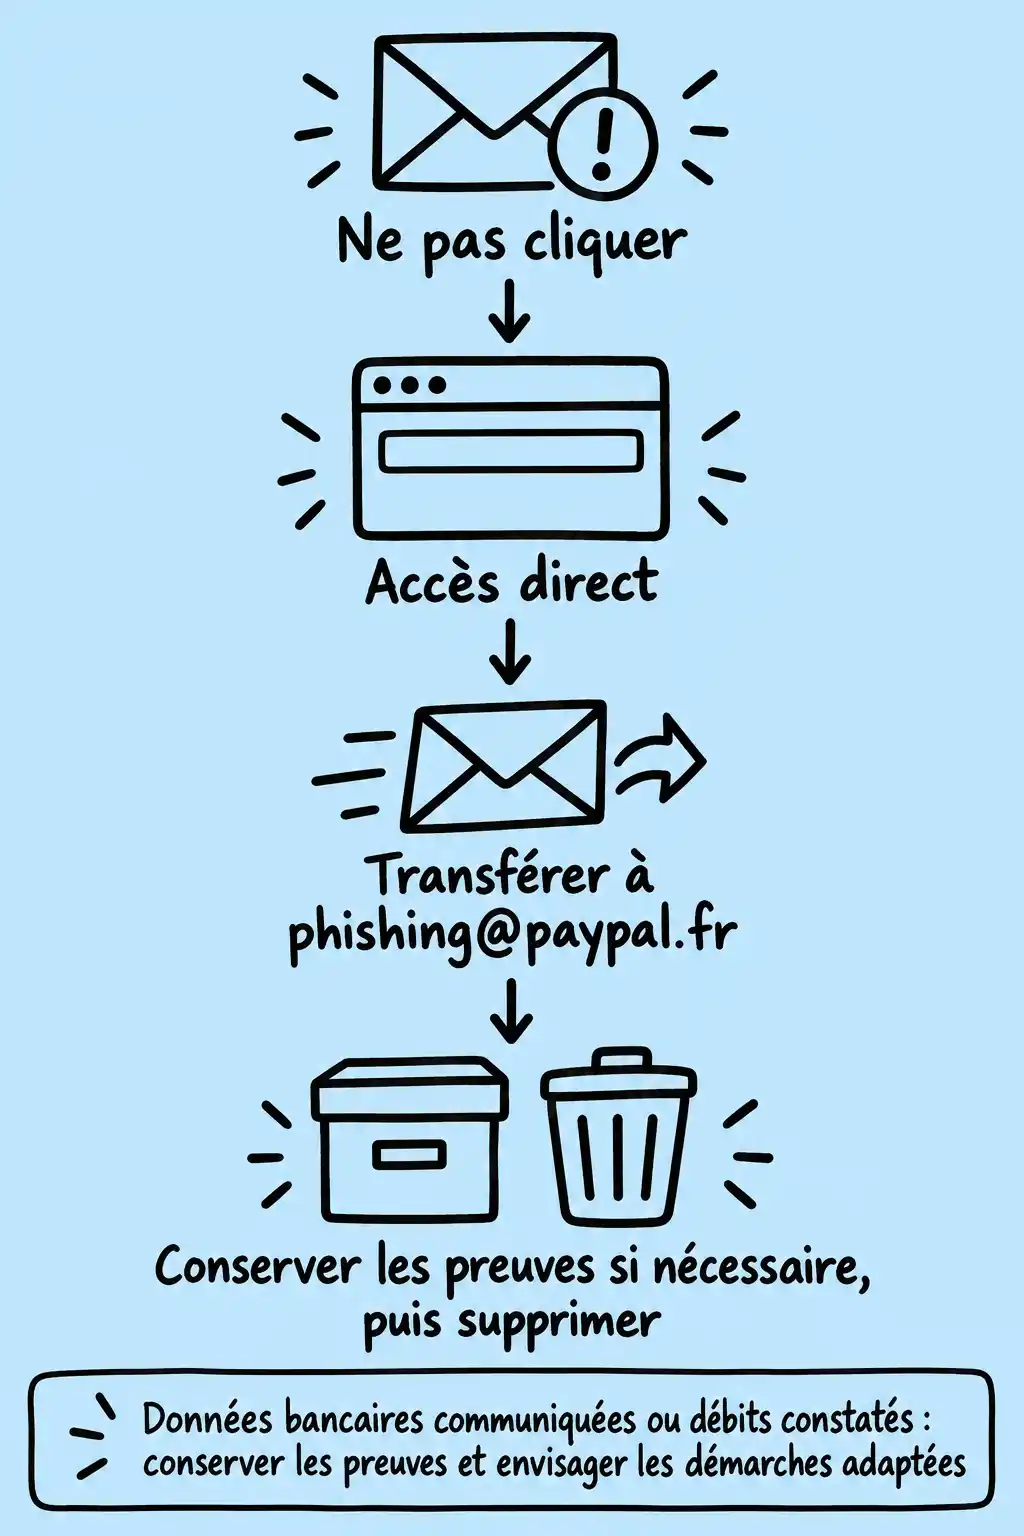
Pour un email suspect, commencez par le transférer dans son intégralité à [email protected], sans utiliser ses liens, fichiers joints ou numéros. PayPal France recommande ensuite de le supprimer. Gardez toutefois le message avant suppression si vous devez conserver une preuve, notamment lorsqu’une démarche plus approfondie ou une plainte est envisagée. [2]
- Utilisez le signalement proposé par votre messagerie pour contribuer à filtrer les messages similaires.
- Signal Spam peut être utilisé comme voie complémentaire de signalement d’un phishing par email.
- Signalez l’usurpation à l’entité concernée : pour un message se faisant passer pour PayPal, le transfert à [email protected] correspond à la procédure publiée par PayPal France.
- Si le message renvoie vers un site frauduleux, Phishing Initiative est également citée parmi les options de signalement.
- PHAROS peut recevoir certains signalements relevant de l’escroquerie, mais ne sert pas à signaler un email de phishing en tant que tel.
Que faire si des informations bancaires ont été communiquées ou si des débits apparaissent ?
Si des coordonnées bancaires ont été communiquées, si des débits frauduleux apparaissent ou si vous constatez une usurpation d’identité, conservez les preuves : le message reçu et les éléments liés aux faits peuvent être utiles. Cybermalveillance.gouv.fr indique que les personnes concernées par ces situations peuvent déposer plainte. Pour toute vérification liée à un compte ou à une transaction, privilégiez les canaux officiels accessibles hors du message reçu, sans suivre les instructions qu’il contient. [3]
SMS et appels : les mêmes réflexes face au smishing et au vishing
Le même scénario peut arriver par SMS ou par téléphone. Le smishing utilise un message court et un lien pour déclencher un clic ; le vishing s’appuie sur une conversation pour obtenir un code ou une information de compte. Dans les deux cas, le numéro ou le nom qui s’affiche ne doit pas décider à votre place : interrompez l’interaction et ne transmettez aucune donnée sensible. [1]
Comment réagir à un SMS PayPal inhabituel ?
Un SMS PayPal inhabituel ne doit pas être ouvert par son lien. Transférez-en une copie à [email protected], bloquez l’expéditeur, puis supprimez le message. Pour les SMS ou MMS suspects, le 33700 constitue aussi un canal de signalement. Ces gestes évitent de poursuivre l’échange tout en permettant de transmettre l’alerte. [2]
- Ne cliquez pas sur le lien reçu par SMS.
- Transférez une copie du SMS suspect à [email protected].
- Signalez les SMS ou MMS suspects au 33700.
- Bloquez l’expéditeur avant de supprimer le message.
Pourquoi ne faut-il pas faire confiance au numéro affiché lors d’un appel ?
Un numéro affiché lors d’un appel n’est pas une preuve d’identité. Un interlocuteur peut chercher à obtenir un mot de passe, un code de validation ou des informations de compte sous prétexte d’une urgence. Ne communiquez aucune de ces données et ne rappelez pas un numéro automatisé. Si le motif semble important, reprenez la vérification en dehors de l’appel, via un canal officiel que vous choisissez vous-même. [1]
Retenez une routine simple : ne réagissez jamais depuis le message suspect, vérifiez uniquement depuis un accès saisi directement, puis signalez l’email complet à [email protected]. Après un simple message, la suppression est adaptée une fois le signalement fait. En cas de données communiquées, de débits ou d’usurpation constatée, conservez d’abord les preuves afin de pouvoir engager les démarches appropriées. [2]
Questions fréquentes
Comment reconnaître un faux mail PayPal ?
Un faux mail PayPal se reconnaît rarement à un seul détail. Croisez plutôt plusieurs signaux : salutation générique, pression pour agir vite, fautes inhabituelles, lien qui ne ressemble pas à une adresse attendue, demande d’informations confidentielles ou pièce jointe inattendue. PayPal indique que ses messages utilisent le nom complet renseigné sur le compte, ce qui peut constituer un indice de vigilance. En revanche, le cadenas HTTPS, l’adresse affichée ou même un nom bien présenté ne suffisent pas, isolément, à confirmer qu’un message est légitime. En cas de doute, ne répondez pas et ouvrez vous-même votre accès habituel dans un navigateur. [1]
Quelle adresse utiliser pour signaler un email PayPal suspect ?
Pour signaler un email suspect semblant provenir de PayPal, transférez le message complet à [email protected], sans cliquer sur ses liens, télécharger de fichier joint ni appeler le numéro qu’il contient. PayPal France recommande ensuite de supprimer l’email. Si vous avez communiqué des données, constatez des débits ou envisagez une plainte, gardez auparavant le message et les éléments utiles comme preuves. [2]
Que faire si j’ai reçu un message PayPal sans avoir de compte ?
Même sans compte PayPal, ne répondez pas au message, ne cliquez sur aucun lien et n’ouvrez aucune pièce jointe. Sa réception ne démontre pas qu’un compte existe à votre nom ou qu’il a été compromis : le message peut simplement chercher à déclencher une réaction. Vous pouvez le transférer à [email protected] ; conservez-le avant suppression si vous avez besoin de garder une trace ou d’effectuer une démarche. [2]
Un SMS ou un appel PayPal peut-il être une arnaque ?
Oui. Un SMS peut tenter de vous amener vers un lien, et un appel peut chercher à obtenir un mot de passe, un code de validation ou des informations de compte. Pour un SMS inhabituel, ne cliquez pas, transférez-en une copie à [email protected], bloquez l’expéditeur puis supprimez le message. Les SMS ou MMS suspects peuvent aussi être signalés au 33700. Au téléphone, ne vous fiez pas au numéro affiché et ne rappelez pas un numéro automatisé. [2]
Dois-je supprimer immédiatement un faux mail PayPal ?
Pas nécessairement avant d’avoir pris les précautions utiles. Transférez d’abord le message complet à [email protected]. Si vous n’avez pas interagi et n’avez pas besoin de le conserver, vous pouvez ensuite le supprimer. En revanche, gardez une copie du message et des éléments liés à la situation si des informations ont été communiquées, si des débits frauduleux apparaissent ou si une plainte est envisagée. [2]



C’est vraiment effrayant de voir à quel point les escrocs peuvent être convaincants. J’ai failli me faire avoir à cause d’un faux mail de PayPal récemment. Grâce à cet article, j’ai appris à analyser les e-mails de manière plus critique. Les conseils sur le survol des liens sont particulièrement utiles. Rester vigilant est la clé dans ce monde numérique !
Cet article est vraiment éclairant et utile ! Tout le monde devrait être conscient des arnaques en ligne, surtout avec des sites comme PayPal. J’adore les astuces proposées pour vérifier la sécurité des mails. C’est vrai, il faut toujours prendre une minute pour réfléchir avant de cliquer. C’est une belle leçon de prudence en ligne. Merci pour ces conseils précieux !
C’est fou de voir à quel point les arnaques en ligne pullulent ! J’ai moi-même failli tomber dans le piège d’un faux email PayPal. Heureusement, j’ai pris le temps de vérifier au lieu de paniquer. Ça fait réfléchir : il est vital de rester vigilant et d’éduquer les autres sur ces dangers. La sécurité numérique, c’est comme conduire un camion, ça demande attention et prudence !
L’article aborde un sujet crucial à notre époque où le phishing est devenu monnaie courante. En tant que graphiste, je me sens souvent exposé, mais ces conseils pratiques m’apportent une réelle tranquillité d’esprit. J’apprécie particulièrement l’idée de prendre le temps d’analyser chaque e-mail avant de réagir. Chaque détail compte !
Cet article est vraiment très utile ! Il est important de connaître les arnaques en ligne, surtout avec des plateformes comme PayPal. Les conseils sur la vérification des emails sont simples mais très efficaces. Je me sens plus confiante en utilisant ces astuces pour protéger mes informations. Merci pour ce partage !
C’est intéressant de voir que même les signatures d’e-mail peuvent ne pas être fiables. Qui aurait pensé que le cadenas HTTPS ne garantit pas un site sécurisé ? Ça donne envie de vérifier chaque détail avant d’agir, même sur les plateformes les plus connues.
C’est fou de penser que même une signature d’e-mail peut être falsifiée. Peut-être qu’une petite vérification des adresses d’expéditeur pourrait être un bon réflexe à adopter ? Parfois, les détails cachés dans l’adresse peuvent en dire long sur la légitimité du message.
Un détail intéressant à noter : même si un email semble professionnel, les fautes d’orthographe et la mauvaise grammaire peuvent en dire long sur son authenticité. Cela renforce vraiment l’idée de ne pas juger un email uniquement sur son apparence. Chaque indice compte !